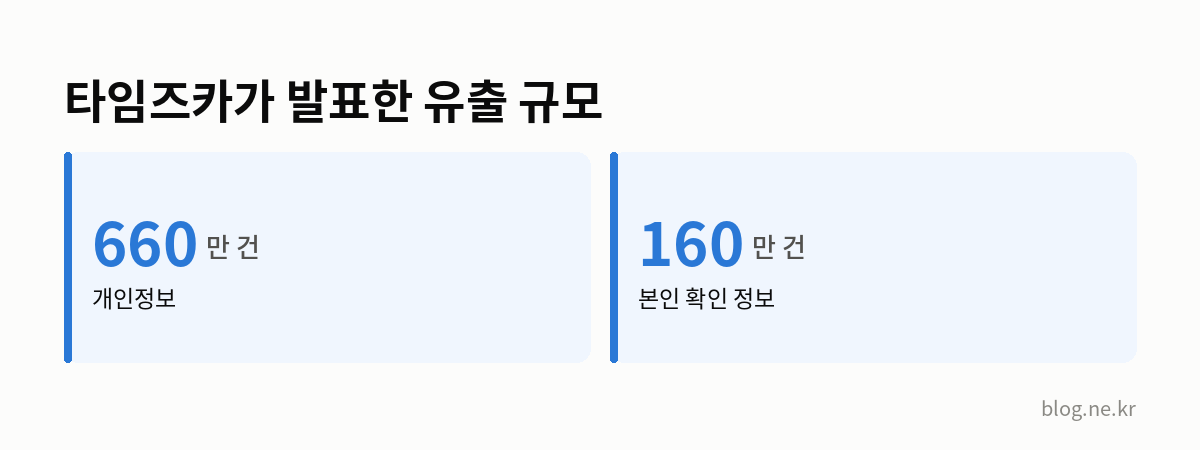
파크24는 9월 29일 자회사 타임즈모빌리티의 차량공유 서비스 ‘타임즈카’에서 개인정보 660만 건이 유출됐다고 발표했다. 이 가운데 운전면허증·학생증 이미지 등 본인 확인 정보가 160만 건 포함됐다. 연합뉴스
유출 범위와 의미
회사는 외부의 부정 접근이 있었다고 설명했다. 유출 대상에는 현재 이용자뿐 아니라 탈퇴한 이용자의 정보도 들어갔다. 다만 660만 건은 개인정보 기록 건수이므로 피해자 660만 명을 뜻한다고 단정할 수는 없다.
신분증 이미지는 이름·주소 같은 기본정보와 달리 본인 확인에 쓰이는 자료다. 기토 마사키 변호사는 도용이나 사기 등에 악용될 수 있고, 한번 유출되면 회수가 거의 불가능하다고 지적했다. 이는 악용 위험이 크다는 전문가 평가이지 실제 피해가 발생했다는 확인은 아니다.
지금 확인할 지점
파크24는 “부정이용이 일어난 것은 현재로선 확인되지 않았다”며 자세한 내용을 조사 중이라고 밝혔다. SBS
도쿄신문이 인용한 전문가는 이용자에게 다음 대응을 권고했다.
- 개인신용정보기관에 피해 사실 알리기
- 본인 확인 인증을 엄격하게 설정하기
- 도용·사기를 계속 살피고, 가능한 범위에서 전화번호 등 개인정보 변경하기
유출 발생 시점과 구체적인 침입 경로, 이용자별 노출 항목, 실제 부정 이용 여부는 아직 공개된 조사 결과로 확인되지 않았다.