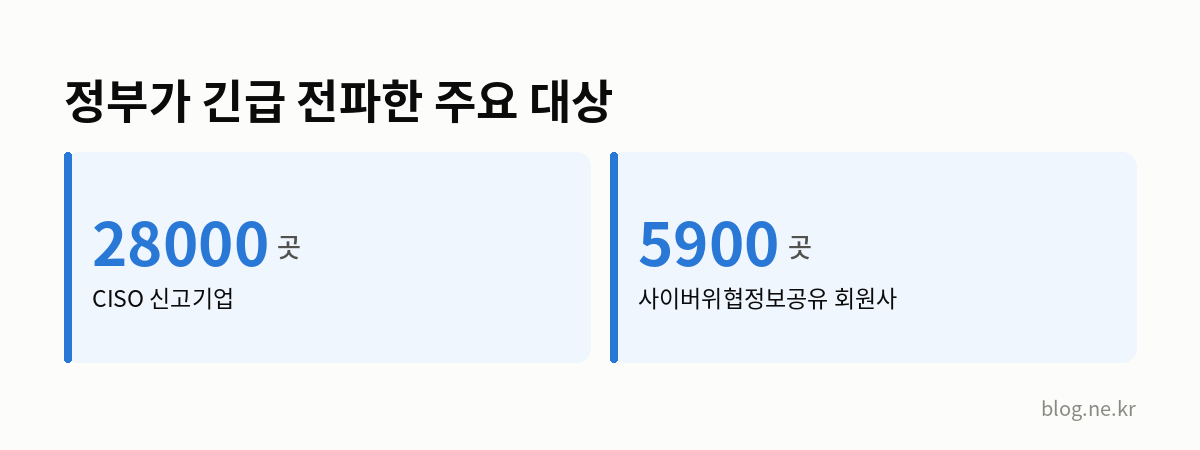
과학기술정보통신부와 한국인터넷진흥원은 22일 낮 12시 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 올렸다. 정부는 CISO 신고기업 2만8000곳과 사이버위협정보공유 회원사 5900곳 등에 긴급 조치를 전파했다. 이코리아
왜 경보가 올라갔나
이번 사태는 PHP의 심각한 보안 취약점 2건이 공개되면서 불거졌다. 공격자는 별도의 로그인 절차 없이 인터넷을 통해 서버에 악의적인 명령을 실행할 수 있으며, 공격에 성공하면 서버 원격 제어와 개인정보 유출, 홈페이지 변조·마비로 피해가 확대될 수 있다. 디지털투데이
PHP는 홈페이지와 온라인 쇼핑몰, 게시판 등 여러 웹서비스 구축에 쓰인다. 정부가 공격 코드 공개와 광범위한 사용 범위를 고려해 대규모 해킹 가능성이 있다고 판단했다는 게 보도의 설명이다. YTN
운영자와 일반 이용자의 대응은 다르다
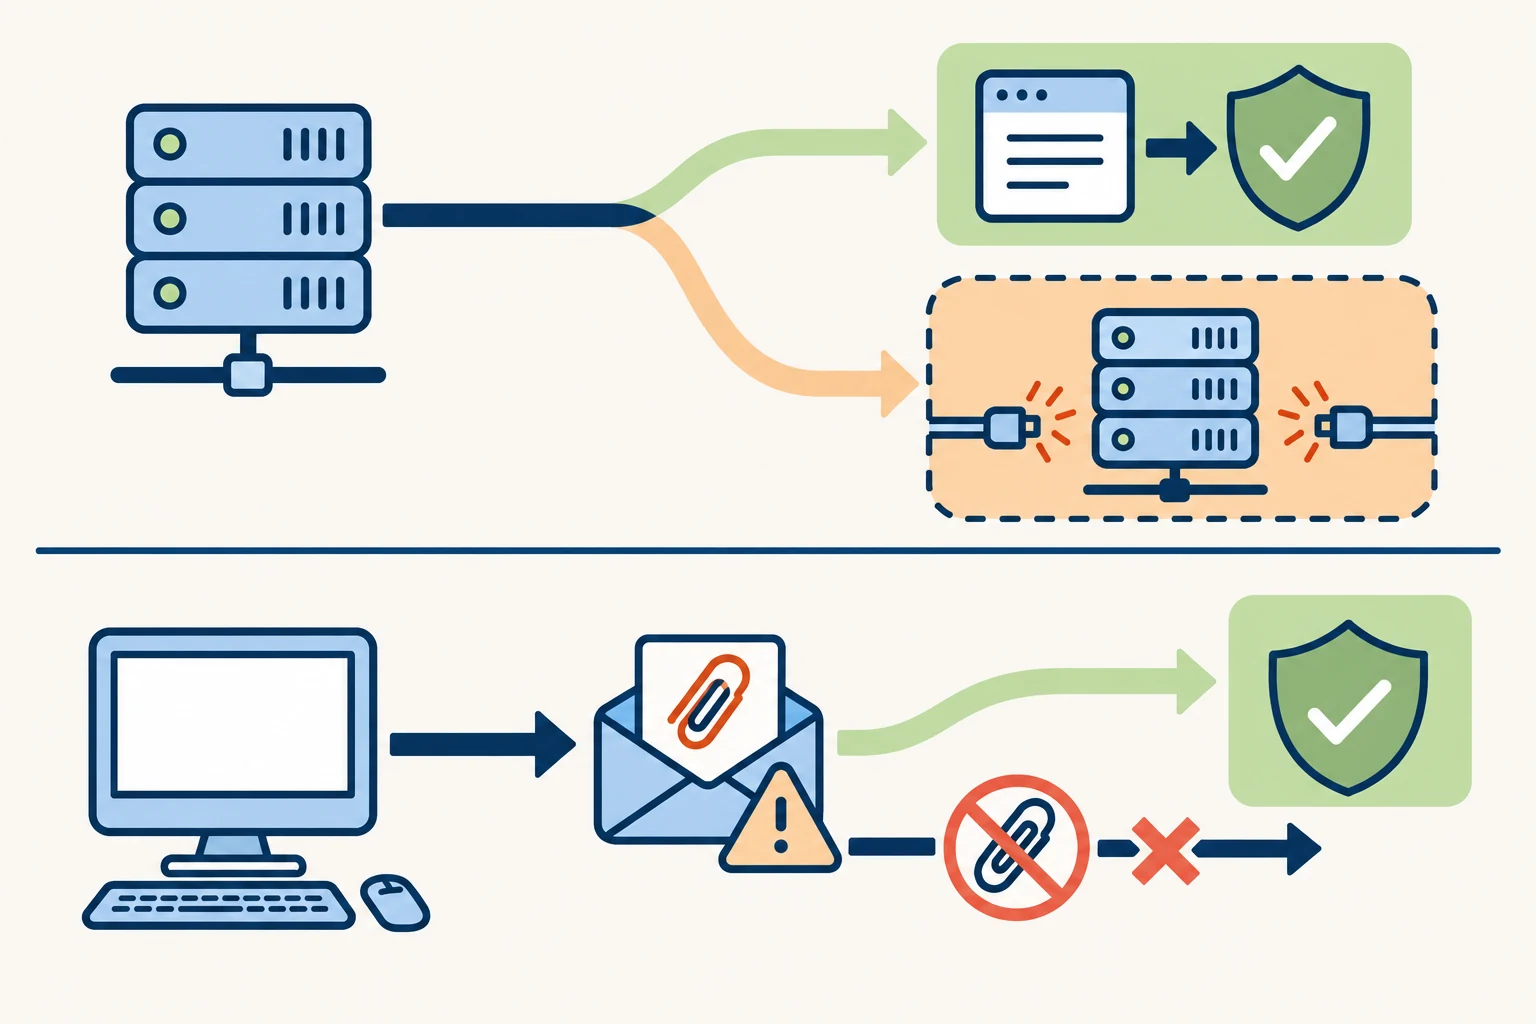
웹사이트 운영자는 PHP 보안 패치를 신속히 적용해야 한다. 즉시 패치하기 어렵다면 정부 안내에 따라 해당 시스템을 외부 네트워크와 분리해 운영하는 방안을 검토해야 한다. 이뉴스투데이
일반 PC 이용자는 웹사이트에 접속했다는 이유만으로 별도의 PHP 조치를 할 필요는 없다는 전문가 설명이 나왔다. 다만 ‘PHP 보안 업데이트’를 내세운 출처 불명의 메일과 첨부파일은 열거나 설치하지 않는 편이 안전하다. 개인 홈페이지나 웹서버를 운영한다면 사용 여부와 버전을 확인해야 한다. 이코리아
다음 확인 지점
KISA는 국내 기관과 기업의 보안 패치 현황을 아직 파악하지 못했다고 답했다. 이 글의 해석으로는, 경보 발령과 실제 패치 완료를 같은 상태로 봐서는 안 된다. 디지털투데이
정부는 범부처 종합대책을 조만간 발표하겠다고 밝혔지만, 구체적인 조직 신설 여부와 부처 간 권한 조정 방안은 공개되지 않았다. 이뉴스투데이