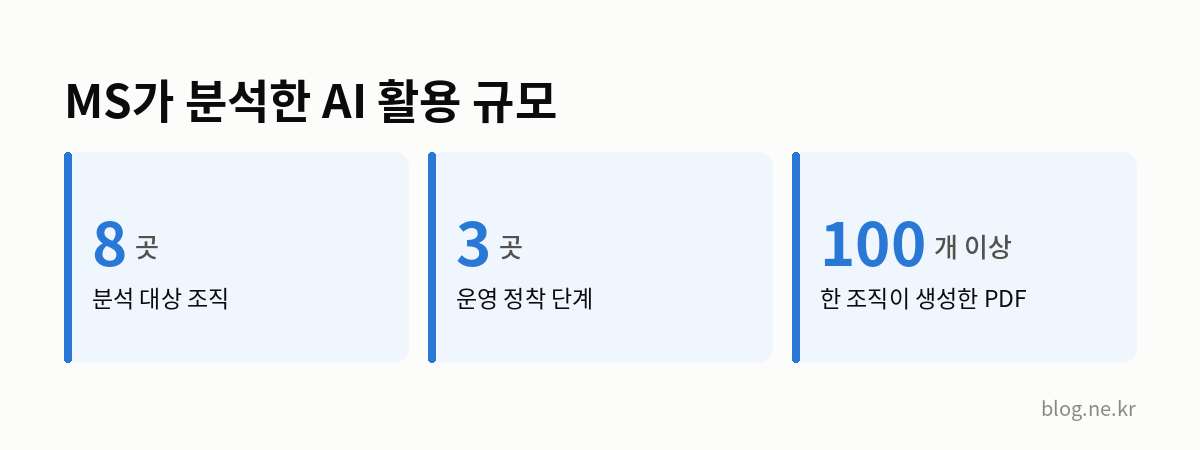
마이크로소프트(MS) 위협 인텔리전스가 현지시간 29일 공개한 보고서는 북한 해킹조직 한 곳이 보고 시점 기준 올해 8~9월 한국 이용자를 겨냥한 PDF 유인 문서를 100개 넘게 생성했다고 분석했다. YTN
숫자가 말하는 범위
MS는 분석 대상 북한 해킹조직 8곳 가운데 3곳이 AI를 일상적인 공격 업무에 통합한 최고 단계인 ‘운영 정착’에 도달했다고 평가했다. 연합뉴스TV
한 조직은 맞춤형 PDF 문서를 수분 만에 수십 개씩 만든 정황이 확인됐다. 이를 해석하면 100개는 피해 건수가 아니라 MS가 파악한 문서 생성량이며, AI가 기존 작업의 속도를 높인 사례에 가깝다.
두 매체는 모두 MS 보고서의 분석을 전하고 있어, 보도 두 건을 서로 독립된 조사 결과로 셀 수는 없다.
‘AI 자율 공격’으로 읽으면 과장
YTN이 전한 AI 활용 사례는 다음과 같다.
- 보고 시점 기준 올해 6월 8~12일, 위장 회사 3곳을 이용한 가짜 채용 제안
- AI 코딩 도구를 이용한 코드 생성·오류 수정·탐지 회피 기술 개발 지원 가능성
- 10월 하순부터 오픈소스 AI 침투 테스트 도구 ‘아르텍’을 작전에 활용
다만 MS의 평가는 “아직 완전한 자율 공격 단계에는 이르지 않았다”는 것이다. 기업에는 채용 지원자 신원 검증과 피싱 대응, 악성코드 탐지 체계 강화를 권고했다. YTN
현재 보도에서 확인되는 수치는 ‘생성된 PDF 100개 이상’까지다. 실제 발송량과 피해 발생 여부는 추가 확인이 필요하다.