현대캐피탈은 10월 2일 오후 해외 IP를 통한 주택대출 모집인 조회 페이지 공격을 파악했다. 머니투데이는 모집인 146명의 일부 정보가, 디지털타임스는 모집인 146명 중 일부 정보가 유출됐다고 각각 보도했다. (머니투데이, 디지털타임스)
회사는 일반 고객의 개인정보 유출이나 내부 시스템 접근·공격은 없었다고 밝혔다. 디지털타임스
앞서 신한은행에서는 약 2만5000명, 예가람저축은행에서는 4만여명의 고객 정보가 유출됐다. 머니투데이
어디까지 유출됐나
머니투데이가 전한 유출 항목은 다음과 같다.
- 공개 정보: 이름, 휴대전화번호, 이메일, 여신금융협회 등록번호
- 내부·식별 정보: 내부 모집인번호, 주민등록번호
현재 확인 범위는 회사 발표를 기준으로 모집인 조회 페이지와 모집인 정보에 한정된다. 이는 전체 조사 결과가 아니라 지금까지 공개된 범위에 대한 해석이다.
차단과 신고 뒤 남은 쟁점
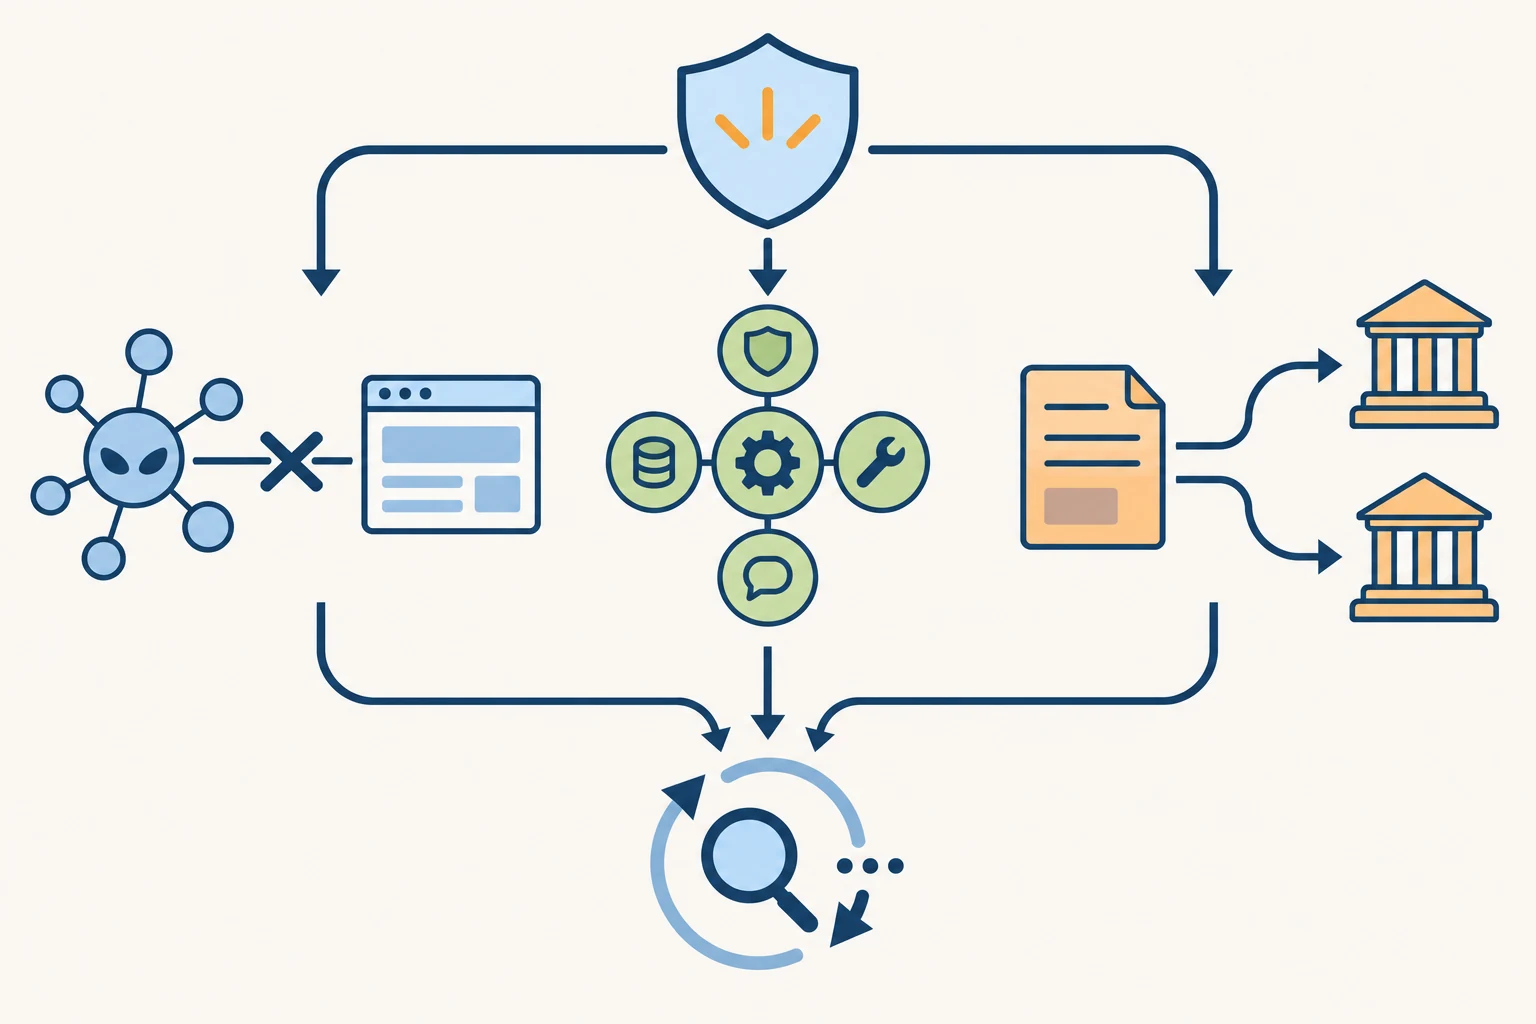
현대캐피탈이 밝힌 대응은 세 가지다.
- 공격 IP와 해당 페이지 차단
- 사고대응 전담 태스크포스 구성
- 금융감독원과 한국인터넷진흥원에 피해 신고
회사는 피해 모집인에게 유출 사실을 안내하고 외부에 공개된 모든 웹페이지를 조사 중이라고 밝혔다.
AI 사용 여부는 아직 단정하기 어렵다. 디지털타임스는 AI를 활용한 공격이라고 보도했지만, 머니투데이는 보안업계에서 가능성이 거론될 뿐 이번 사고에 실제 AI가 쓰였는지와 구체적인 공격 경로는 추가 조사가 필요하다고 전했다. 다음 확인 지점은 조사에서 밝혀질 실제 공격 방식과 유출 범위다.